
Autoren:
Suraj Gujar, Tanisha Malwa
Kostenloses PDF herunterladen
Markt für Cybersicherheit im Weltraum Größe und Anteil 2026-2035
Berichts-ID: GMI13970
|
Veröffentlichungsdatum: September 2026
|
Berichtsformat: PDF/Excel/Armaturenbrett/Plattform
Kostenloses PDF herunterladen
Entdecken Sie unsere Lizenzoptionen:
Kostenloses PDF herunterladen

Markt für Cybersicherheit im Weltraum
Holen Sie sich ein kostenloses Muster dieses Berichts
Holen Sie sich ein kostenloses Muster dieses Berichts
Markt für Cybersicherheit im Weltraum
Is your requirement urgent? Please give us your business email
for a speedy delivery!
Marktgröße des Weltraum-Cybersicherheitsmarktes
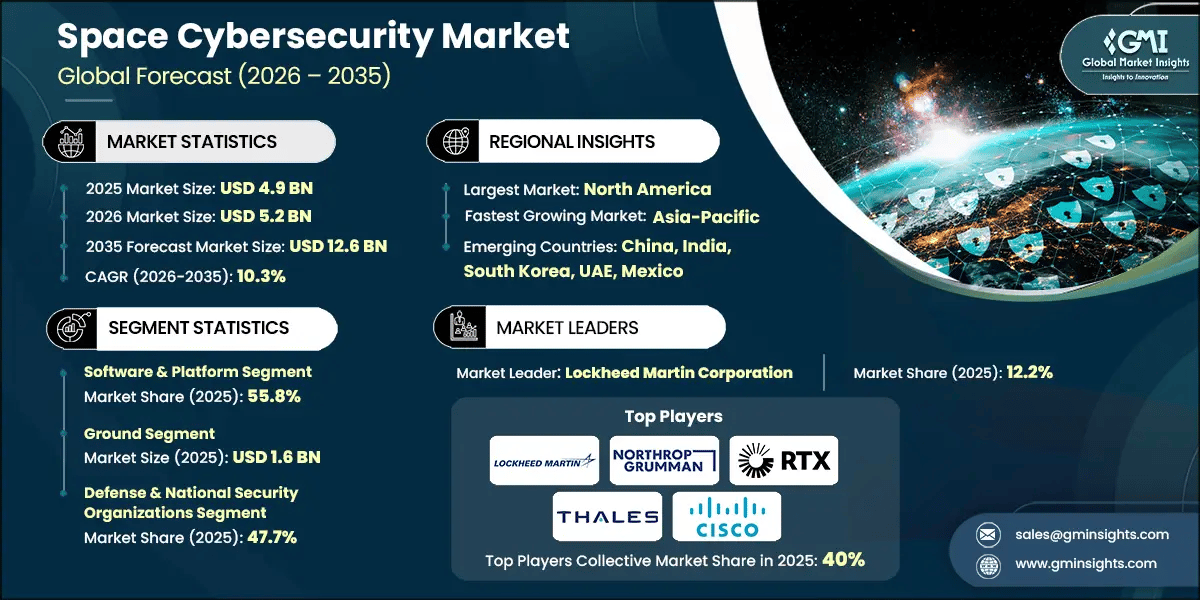
Der globale Weltraum-Cybersicherheitsmarkt wurde 2025 auf 4,9 Milliarden USD bewertet, wird für 2026 auf 5,2 Milliarden USD geschätzt und soll bis 2035 voraussichtlich 12,6 Milliarden USD erreichen, was einem jährlichen Wachstum von etwa 10,3 % im Zeitraum von 2026 bis 2035 entspricht.
Markt für Cybersicherheit im Weltraum: Zentrale Erkenntnisse
Marktführer: Lockheed Martin Corporation führte den Markt 2025 mit einem Marktanteil von über 12,2 % an.
Führende Unternehmen: Zu den fünf führenden Unternehmen dieses Marktes zählen Lockheed Martin Corporation, Northrop Grumman, RTX Corporation, Thales Group, Cisco Systems, Inc., die 2025 gemeinsam einen Marktanteil von 40 % hielten.
Der historische Zeitraum erstreckt sich von 2022 bis 2025, wobei 2025 das Basisjahr ist. Die Nachfrage wird durch das Zusammenwirken von Modernisierung der Verteidigung, dem Ausbau kommerzieller Satellitennetzwerke und einer Bedrohungslage geprägt, in der die Kompromittierung terrestrischer Infrastruktur orbitale Dienste ohne direkten Zugriff auf einen Satelliten beeinträchtigen kann.
Weltraumarchitekturen schaffen ein vernetztes Sicherheitsproblem, das sich auf weltraumgestützte Anlagen, Bodeninfrastruktur, Kommunikationsverbindungen und Nutzerterminals erstreckt. Die CISA identifiziert Bodensysteme als besonders zugängliche Ziele, da Missionsbetrieb, Kommando- und Kontrollumgebungen sowie verbundene Unternehmensnetzwerke etablierten IT-Angriffstechniken ausgesetzt sein können [1]U.S. Cybersecurity and Infrastructure Security Agency, Space Systems Critical Infrastructure: Cybersecurity Considerations. cisa.gov. Der KA-SAT-Vorfall verdeutlichte die operativen Folgen: Ein Angriff auf eine vertrauenswürdige Boden-Netzwerkinfrastruktur legte Satelliten-Breitbandterminals in ganz Europa lahm, ohne dass ein direkter Angriff auf das Raumfahrzeug erforderlich war. Die Sicherheitsausgaben verlagern sich daher über die Härtung von Satelliten hinaus auf den kontinuierlichen Schutz der Schnittstellen zwischen Missionssystemen, Cloud-Diensten, Funkfrequenzverbindungen und verteilten Terminals.
Die Profile des NIST für Satellitenbodensegmente und hybride Satellitennetzwerke bieten eine strukturiertere Grundlage für die Anwendung von Cybersicherheitspraktiken in diesen Umgebungen [2]National Institute of Standards and Technology, NIST Internal Report 8401: Satellite Ground Segment - Applying the Cybersecurity Framework. nist.gov. Ihre Bedeutung geht über die Einhaltung von Vorschriften hinaus. Hybride Architekturen führen zu geteilten betrieblichen Verantwortlichkeiten zwischen Satellitenbetreibern, Eigentümern von Terminals, Gateway-Anbietern und Beteiligten an Cloud-Diensten. Schwachstellen an jedem einzelnen Übergabepunkt können die Missionsverfügbarkeit, die Integrität von Befehlen oder die Vertraulichkeit von Daten beeinträchtigen. Diese Struktur begünstigt Anbieter, die missionsbezogenes Monitoring mit Identitätskontrollen, kryptografischem Schutz und Reaktion auf Sicherheitsvorfälle kombinieren können.
GMI-Analysteneinschätzung
Wir schätzen, dass die Expansion des Marktes einen dauerhaften Wandel vom perimeterorientierten Schutz hin zu einer Sicherheitsstrategie über den gesamten Lebenszyklus vernetzter Weltraumsysteme widerspiegelt. Der größte Ausgabenbedarf entsteht dort, wo der terrestrische Zugriff den Betrieb im Orbit beeinflussen kann: in Bodenkommandoumgebungen, der Gateway-Infrastruktur und bei Kommunikationsverbindungen. Die Störung von KA-SAT machte diese Gefährdung kommerziell sichtbar, während die Leitlinien von CISA und NIST sie in konkretere Anforderungen an Design, Absicherung und Betrieb überführt haben.
Die Prognose berücksichtigt außerdem eine Rahmenbedingung. Die Sicherheitsnachfrage wird nicht gleichmäßig auf alle eingesetzten Satelliten verteilt sein, da viele ältere Raumfahrzeuge nach dem Start nicht wesentlich aufgerüstet werden können. Die Ausgaben konzentrieren sich daher auf kompensierende Kontrollen wie sichere Befehlswege, Identitätsmanagement, Verkehrsüberwachung und Managed-Detection-Dienste. Dieses Muster begünstigt wiederkehrende Umsätze aus Dienstleistungen und Plattformen gegenüber einmaligen Nachrüstungen, insbesondere da Betreiber den Satellitenbetrieb zunehmend mit cloudbasierter Bodeninfrastruktur verknüpfen.
Wichtige Wachstumstreiber
Die Gefährdung der Kommando- und Kontrollinfrastruktur macht Cybersicherheit zu einer Anforderung an die Missionskontinuität
Der KA-SAT-Angriff zeigte, dass eine Kompromittierung der Boden-Netzwerkinfrastruktur zu weitreichenden Dienstunterbrechungen in einem Satellitenkommunikationsnetz führen kann [3]Viasat, KA-SAT Network Cyber Attack Overview. viasat.com. Für Betreiber beschränkt sich die relevante Beschaffungsfrage nicht mehr darauf, ob ein Raumfahrzeug für sich genommen sicher ist. Entscheidend ist vielmehr, ob die Befehlskette, der Wartungszugang, die Terminalflotte und der Wiederherstellungsprozess einem Sicherheitsverstoß standhalten können, ohne die Leistungserbringung zu beeinträchtigen. Dies begünstigt integrierte Kontrollen, die zwischen normalen betrieblichen Anomalien und böswilligen Aktivitäten unterscheiden können.
Die Netzdichte im LEO erhöht die Risiken auf Verbindungsebene und an Schnittstellen
Die Bewertung der ENISA hebt die Auswirkungen von LEO-Satellitenkommunikationsarchitekturen auf die Cybersicherheit hervor, einschließlich der durch drahtlose Verbindungen, verteilte Gateways, Terminals und Schnittstellen zur Netzwerkverwaltung entstehenden Gefährdung [4]European Union Agency for Cybersecurity, LEO Satellite Communications Cybersecurity Assessment. enisa.europa.eu. Der kommerzielle Wert der Verbindungssicherheit steigt, wenn Betreiber schneller neue Knoten hinzufügen, als sie die betriebliche Überwachung zentralisieren können. Authentifizierung, Maßnahmen gegen Störsignale, resiliente Kommunikationspfade und Telemetrieanalysen gewinnen an Bedeutung, wenn eine Unterbrechung eine breite Teilnehmerbasis oder eine Verteidigungsmission beeinträchtigen kann.
Verteidigungsprogramme schaffen anspruchsvolle Sicherheitsgrundlagen
Das Digital-Bloodhound-Programm der U.S. Space Force veranschaulicht, in welchem Umfang defensive Cyberoperationen in Weltraummissionen integriert werden. Solche Programme fördern nicht nur die Nachfrage nach Erkennungstechnologien, sondern auch nach sicherheitsüberprüftem Personal, missionsspezifischen Analysen, sicherer Entwicklung und kontinuierlicher betrieblicher Unterstützung. Ihre längeren Beschaffungszyklen können berechenbarere Umsätze ermöglichen als rein freiwillige kommerzielle Ausgaben, obwohl Qualifikationsanforderungen die Markteintrittsbarrieren erhöhen.
Cloud-verbundene Bodenstationen erweitern den Sicherheitsperimeter
Die Untersuchung der Cloud-Dienste im Raumfahrtsektor durch die britische Regierung benennt erweiterte Schnittstellen, die API-Exponierung und Unsicherheit hinsichtlich geteilter Sicherheitsverantwortlichkeiten als wesentliche Herausforderungen für cloud-integrierte Bodenoperationen. Dadurch wächst der adressierbare Markt für Zugriffsverwaltung, Segmentierung, Sicherheitsüberwachung und spezialisierte Beratung. Anbieter, die sowohl Cloud-Kontrollen als auch Satellitenoperationen verstehen, sind besser positioniert als Cybersicherheitsanbieter mit allgemeinem Leistungsangebot, um diese Kombination aus IT-, Betriebstechnologie- und Missionsumgebung zu bedienen.
Die Einführung kommerzieller Raumfahrt wird durch die politische Ausrichtung weiter gestärkt
Die Maßnahmen der USA im Januar 2025 zur Verschärfung der Cybersicherheitsanforderungen für kommerzielle Satellitensysteme signalisieren eine Verlagerung von allgemeinen Bedenken hin zu Beschaffungs- und Aufsichtsmechanismen. Da staatliche Kunden höhere Sicherheitserwartungen durchsetzen, müssen kommerzielle Betreiber, die Kunden aus den Bereichen Dual-Use, öffentlicher Sektor oder kritische Infrastruktur bedienen, Kontrollen bereits in einer früheren Phase des Design- und Vertragszyklus nachweisen. Dies schafft eine Nachfrage nach Prüf- und Nachweisdienstleistungen, bevor Systeme in Betrieb genommen werden, und nicht erst nach einem Sicherheitsvorfall.
Wichtigste Hemmnisse
Fragmentierte Nachweisansätze verlangsamen die Umsetzung
Die Profile des NIST für Bodensegmente und hybride Netzwerke bieten nützliche Kontrollrahmen, ihre Anwendung muss jedoch weiterhin mit Anforderungen aus den Bereichen Verteidigung, zivile Raumfahrt, Betreiber sowie nationalen Vorgaben in Einklang gebracht werden. Dadurch steigen die Kosten für die Überführung eines Sicherheitsprodukts in eine beschaffungsfertige Lösung. Kleinere Betreiber können die Umsetzung aufschieben, solange die erwarteten Anforderungen unklar bleiben, während Anbieter mehrere Nachweispakete und Ansätze zur Einhaltung von Vorschriften unterstützen müssen. Die daraus entstehende Reibung dämpft die kurzfristige Einführung, erhöht jedoch zugleich die längerfristige Nachfrage nach Beratungs- und verwalteten Dienstleistungen.
Legacy-Anlagen begrenzen den Spielraum für direkte Nachbesserungen an Bord
Die CISA weist darauf hin, dass Raumfahrzeuge strengen Größen-, Gewichts- und Leistungsbeschränkungen unterliegen und Nachrüstungen nach dem Start schwierig oder nicht umsetzbar sein können. Auch das NIST erkennt an, dass der Betrieb von Satelliten am Boden häufig ältere Systeme umfasst, die entwickelt wurden, bevor moderne Cybersicherheitspraktiken zum Standard wurden. Dieses Hemmnis ist kommerziell bedeutsam, da es die Nachrüstmöglichkeiten für Hardwareanbieter einschränkt. Gleichzeitig verlagert es die Ausgaben auf bodengestützte Überwachung, sichere Betriebsverfahren und Kontrollen für Kommunikationsverbindungen, die das Risiko einer Gefährdung verringern können, ohne den Satelliten zu verändern.
GMI-Analystenperspektive
Unsere Analyse zeigt, dass die zentrale Spannung des Marktes zwischen wachsenden Sicherheitsverpflichtungen und einer uneinheitlichen Umsetzungskapazität besteht. Verteidigungsmissionen und regierungsnahe Programme können spezialisierte Architekturen, kontinuierliche Überwachung und formale Nachweise finanzieren. Kommerzielle und zivile Betreiber, insbesondere solche mit älteren Flotten oder starkem Wachstum, sehen sich häufig mit derselben Bedrohungslage konfrontiert, verfügen jedoch über kleinere technische Teams und weniger Gewissheit darüber, welche Kontrollgrundlage für ihren Betrieb maßgeblich sein wird.
Diese Spannung erklärt, warum für das Dienstleistungssegment ein schnelleres Wachstum als für den Gesamtmarkt prognostiziert wird. Verwaltete Erkennung, Bedrohungsmodellierung, Reaktion auf Sicherheitsvorfälle und Unterstützung bei der Einhaltung von Vorschriften können auf ältere Anlagen und in Umgebungen mit mehreren Anbietern angewendet werden, ohne dass eine Neugestaltung des Raumfahrzeugs erforderlich ist. Auch die Ausgaben für Verbindungs- und Bodensegmentsicherheit dürften davon profitieren, da Betreiber auf diesen Ebenen kompensierende Kontrollen einsetzen können, selbst wenn Nachrüstungen im Orbit weiterhin nicht praktikabel sind.
Segmentanalyse des Marktes für Cybersicherheit im Raumfahrtsektor
Nach Angebotstyp
Software und Plattform stellen die größte Angebotskategorie dar, mit einem Wert von 2,71 Milliarden USD im Jahr 2025 und einem prognostizierten Wert von 6,76 Milliarden USD im Jahr 2035 bei einem CAGR von ungefähr 9,9 %. Die Kategorie umfasst Befehls- und Kontrollschutz, Netzwerktransparenz, Identitätsverwaltung, kryptografisches Management sowie Funktionen zur Bedrohungserkennung. Ihre Größe spiegelt die Notwendigkeit wider, operative Entscheidungen und Datenströme über Bodenstationen, Terminals, Cloud-Workloads und Missionsnetzwerke hinweg zu schützen, anstatt nur einen einzelnen Endpunkt abzusichern.
Für Dienstleistungen wird das stärkste Wachstum unter den Angebotskategorien prognostiziert: von 1,28 Milliarden USD im Jahr 2025 auf 3,73 Milliarden USD im Jahr 2035 bei einem CAGR von ungefähr 11,6 %. Die überdurchschnittliche Wachstumsrate spiegelt die anhaltende Nachfrage nach spezialisiertem Fachwissen in den Bereichen Bedrohungsmodellierung, Red-Teaming, Reaktion auf Vorfälle und kontinuierliche Überwachung wider. Die Bewertung der Cloud-Sicherheit im Vereinigten Königreich identifizierte Lücken bei der Bedrohungsmodellierung und der operativen Verantwortlichkeit. Dies deutet auf eine Rolle für Dienstleister hin, die allgemeine Cybersicherheitspraktiken in operative Verfahren für Satelliten und Bodenanlagen übertragen können [5]UK Department for Science, Innovation and Technology, Cybersecurity of Cloud Services in the Space Sector. gov.uk.
Für Hardware wird ein Anstieg von 866,9 Millionen USD im Jahr 2025 auf 2,07 Milliarden USD im Jahr 2035 bei einem CAGR von ungefähr 9,4 % prognostiziert. Hardware bleibt dort erforderlich, wo der Schutz einen Vertrauensanker, eine sichere Befehlsauthentifizierung, eine geschützte Schlüsselspeicherung oder robuste Kommunikationsausrüstung voraussetzt. Das geringere Wachstum im Vergleich zu Dienstleistungen spiegelt die praktische Einschränkung wider, dass viele bereits eingesetzte Satelliten nicht einfach aufgerüstet werden können. Dadurch verlagern sich die kurzfristigen Ausgaben auf extern einsetzbare Kontrollen und operative Schutzmaßnahmen.
Nach Bereitstellungsebene
Die Bodeninfrastruktur ist das größte Bereitstellungssegment und steigt von 1,59 Milliarden USD im Jahr 2025 auf 4,25 Milliarden USD im Jahr 2035 bei einem CAGR von ungefähr 10,6 %. Bodenstationen, Missionsbetriebszentren und verbundene Cloud-Umgebungen sind über herkömmliche Unternehmens- und Betriebsnetzwerkpfade zugänglich. Die Größe des Segments wird durch die Notwendigkeit zusätzlich gestützt, den Punkt abzusichern, an dem die Absicht des Betreibers in Satellitenbefehle übersetzt wird.
Die Sicherheit von Verbindungen (Kommunikationssicherheit) wird voraussichtlich die am schnellsten wachsende Bereitstellungsebene sein und von 1,4 Milliarden USD im Jahr 2025 auf 4,21 Milliarden USD im Jahr 2035 bei einem CAGR von ungefähr 11,3 % steigen. LEO-Netzwerke sind auf eine große Anzahl von Hochfrequenzverbindungen und eine verteilte Kommunikationsinfrastruktur angewiesen, wodurch Verfügbarkeit, Authentifizierung, Störfestigkeit und Verschlüsselung für die Widerstandsfähigkeit von Missionen von zentraler Bedeutung sind. Gemeinsame Leitlinien der NSA und von Partnerbehörden betonen Cybersicherheitsmaßnahmen für LEO-Satellitenkommunikationssysteme und stützen damit die Nachfrage nach Architekturen, die Störungen auf der Signal- und Netzwerkebene standhalten können [6]National Security Agency and Australian Signals Directorate's Australian Cyber Security Centre, Cybersecurity Guidance for LEO Satellite Systems. nsa.gov.
Für die Sicherheit im Weltraum (im Orbit) wird ein Wachstum von 1,17 Milliarden USD im Jahr 2025 auf 2,78 Milliarden USD im Jahr 2035 bei einem CAGR von ungefähr 9,3 % erwartet. Das Segment bleibt strategisch wichtig, allerdings müssen Sicherheitskonzepte vor dem Start integriert werden, da die physische Wartung und der Austausch von Hardware im Orbit eingeschränkt sind. Dies begünstigt „Security by Design“ bei neuen Konstellationen, begrenzt jedoch die kurzfristige Basis für Nachrüstungen.
Für die Sicherheit des Nutzersegments wird ein Anstieg von 602,5 Millionen USD im Jahr 2025 auf 1,30 Milliarden USD im Jahr 2035 bei einem CAGR von ungefähr 8,3 % prognostiziert. Die vergleichsweise niedrigere Rate spiegelt die fragmentierte Terminalbasis und den unterschiedlichen Reifegrad der Sicherheitsmaßnahmen bei den Nutzern wider. Dennoch können kompromittierte Terminals sowie unzureichend geschützte Ortungs- oder Kommunikationsgeräte zu Zugangspunkten in größere Servicenetzwerke werden und dadurch die grundlegende Nachfrage nach Endgerätesicherheit und Zugriffskontrollen aufrechterhalten.
Nach Anwendungsbereich
Satellitenkommunikation ist der größte Anwendungsbereich, da die Verfügbarkeit der Dienste von sicheren Interaktionen zwischen Befehlssystemen, Gateways, Terminals und Kommunikationsverbindungen abhängt. Die Störung von KA-SAT zeigt, wie ein Angriff auf die unterstützende Netzwerkinfrastruktur die Konnektivität in großem Umfang beeinträchtigen kann. Dieser Bereich begünstigt Anbieter, die Cyberabwehr in den Netzwerkbetrieb integrieren können, anstatt Sicherheit als eigenständige Unternehmensfunktion zu behandeln.
Bei der Sicherheit in der Erdbeobachtung und Fernerkundung geht es vor allem um die Wahrung der Datenintegrität, der Beweiskette und der Verfügbarkeit entlang der gesamten Arbeitsabläufe von der Datenerfassung über den Downlink und die Verarbeitung bis zur Verbreitung. Für Nutzer von Geodaten kann eine Manipulation ebenso schwerwiegend sein wie eine Dienstverweigerung, da Entscheidungen von der Authentizität und dem Zeitpunkt der Aufnahmen oder der daraus abgeleiteten Analysen abhängen können.
Navigation und Ortung erfordern Schutz vor Signalstörungen, Spoofing und der Kompromittierung unterstützender Bodensysteme. Die Cybersicherheitsarbeiten von Thales für Galileo der zweiten Generation verdeutlichen die Bedeutung eines speziellen Schutzes und einer kryptografischen Planung in der Navigationsinfrastruktur. Die kommerzielle Anforderung geht über Satellitenbetreiber hinaus und betrifft auch Nutzer kritischer Infrastrukturen, die auf Ortungs-, Navigations- und Zeitgebungsdienste angewiesen sind.
Die Weltraumforschung und wissenschaftliche Missionen unterliegen besonderen betrieblichen Einschränkungen, darunter Kommunikationslatenzen, begrenzte Uplink-Kapazitäten und lange Missionslaufzeiten. Diese Bedingungen stärken die Argumente für eine robuste Befehlsauthentifizierung und ein bereits vor dem Start erfolgendes Sicherheitssystem-Engineering, da die Möglichkeiten zur Installation von Sicherheitspatches nach dem Einsatz begrenzt sein können. Weitere Anwendungen, darunter LEO-gestützte IoT-Dienste, maritime und aeronautische Kommunikation sowie aufkommende weltraumgestützte Dienste, erweitern den Markt durch neue Nutzertypen mit unterschiedlichen Expositionsprofilen.
Nach Endnutzer
Organisationen aus Verteidigung und nationaler Sicherheit bleiben das wichtigste Endnutzungssegment, da sichere Kommunikation, Raketenwarnung, Nachrichtengewinnung, Überwachung sowie Ortungsdienste unmittelbare Auswirkungen auf die jeweiligen Missionen haben. Zu den Beschaffungsprioritäten zählen geschützte Befehlswege, die Erkennung von Anomalien, kryptografische Resilienz und die Aufrechterhaltung des Betriebs. Das Ausgabeverhalten begünstigt hochwertige, qualifikationsintensive Aufträge für Hauptauftragnehmer und spezialisierte Anbieter.
Zivile staatliche Raumfahrtagenturen und Forschungseinrichtungen benötigen eine betriebliche Überwachung und Sicherheitssystem-Engineering für Missionssysteme und Forschungsinfrastrukturen. Ihre Nachfrage wird durch die Notwendigkeit geprägt, die Kontinuität von Missionen, die Integrität wissenschaftlicher Daten und die Koordination mit internationalen Partnern zu gewährleisten. Betreiber kommerzieller Weltraumressourcen stellen gemessen an der Zahl potenzieller Käufer die am schnellsten wachsende Kundengruppe dar, insbesondere wenn Satellitendienste mit Kunden aus dem öffentlichen Sektor oder kritischen Infrastrukturen verbunden sind. Nachgelagerte Dienstleister und Systemintegratoren schaffen eine weitere Nachfrageschicht, da sie eine sichere Verarbeitung satellitenbasierter Daten sowie einen zuverlässigen Zugang zu Kommunikations- und Ortungsdiensten benötigen.
GMI-Analysteneinschätzung
Unsere Einschätzung legt nahe, dass die Segmentperformance davon bestimmt wird, wo Sicherheit schnell implementiert werden kann und wo ein Ausfall die größten betrieblichen Folgen hat. Die Verbindungssicherheit führt beim prognostizierten Wachstum der Implementierungen, da die Erweiterung von Satellitenkonstellationen die Exposition auf der RF- und Kommunikationsebene vervielfacht, während die Bodeninfrastruktur weiterhin den größten Implementierungsbereich darstellt, da sie die für Angreifer am leichtesten erreichbaren betrieblichen Schnittstellen umfasst. Die LEO-Bewertung der ENISA und die gemeinsame LEO-Sicherheitsleitlinie bestätigen, dass es sich hierbei nicht um austauschbare Anforderungen handelt: Kommunikationsresilienz, der Schutz von Gateways und die Überwachung von Missionsnetzwerken begegnen unterschiedlichen Ausfallszenarien.
Der Angebotsmix weist auf eine parallele kommerzielle Trennlinie hin. Hardware bleibt für Security-by-Design-Programme unverzichtbar, insbesondere wenn der kryptografische Schutz vor dem Start integriert werden muss. Dienstleistungen können hingegen die organisatorische Lücke bei Betreibern schließen, denen missionsspezifische Cyberteams fehlen. Anbieter, die Managed Services mit plattformbasierter Telemetrie, Identitätsverwaltung und Bedrohungsanalyse kombinieren können, dürften sowohl von neuen Konstellationsimplementierungen als auch von der installierten Basis von Anlagen profitieren, die nicht wesentlich neu konzipiert werden können.
Regionale Analyse des Marktes für Cybersicherheit im Weltraum
Nordamerika
Nordamerika ist der größte regionale Markt und wurde 2025 auf 2,34 Milliarden USD bewertet. Bis 2035 soll er bei einer jährlichen Wachstumsrate (CAGR) von etwa 10,0 % 5,92 Milliarden USD erreichen. Auf die Vereinigten Staaten entfielen 2025 2,14 Milliarden USD; bis 2035 sollen sie bei einer CAGR von etwa 10,1 % 5,47 Milliarden USD erreichen. Die Größe des Marktes spiegelt die Beschaffung im Verteidigungsbereich, ein großes kommerzielles Satellitenökosystem und die Weiterentwicklung bundesstaatlicher Leitlinien hin zu konkreteren Beschaffungserwartungen wider [7]National Institute of Standards and Technology, NIST Internal Report 8441: Cybersecurity Framework Profile for Hybrid Satellite Networks. nist.gov. Für Kanada wird im selben Zeitraum bei einer CAGR von etwa 8,8 % ein Anstieg von 200,3 Millionen USD auf 453,6 Millionen USD prognostiziert; unterstützt wird diese Entwicklung durch die Beteiligung an den von Verbündeten erarbeiteten Leitlinien zur Cybersicherheit im LEO.
Europa
Für Europa wird ein Anstieg von 1,07 Milliarden USD im Jahr 2025 auf 2,51 Milliarden USD im Jahr 2035 bei einer CAGR von etwa 9,1 % prognostiziert. Das Vereinigte Königreich ist der größte europäische nationale Markt und soll bei einer CAGR von etwa 10,4 % von 276,1 Millionen USD auf 723,6 Millionen USD wachsen. Der Schwerpunkt auf der Cybersicherheit von Cloud-Diensten im Raumfahrtsektor unterstützt die Nachfrage nach klareren Modellen der geteilten Verantwortung und dem Schutz cloudintegrierter Bodenoperationen.
Für Deutschland wird ein Anstieg von 240,9 Millionen USD auf 585,4 Millionen USD prognostiziert, für Frankreich von 199,3 Millionen USD auf 449,1 Millionen USD und für Italien von 113,2 Millionen USD auf 239,9 Millionen USD. Für Spanien wird ein Anstieg von 84,8 Millionen USD auf 170,3 Millionen USD erwartet. Die Niederlande verzeichnen mit einer CAGR von etwa 11,0 % die höchste prognostizierte Wachstumsrate unter den europäischen Ländern; der Markt soll von 61,6 Millionen USD auf 170,7 Millionen USD wachsen. Die europäische Nachfrage wird durch nationale und multinationale Raumfahrtprogramme unterstützt, doch die Komplexität der Beschaffung über nationale und regionale Institutionen hinweg kann die Einführungszyklen verlängern.
Asien-Pazifik
Der Asien-Pazifik-Raum ist der am schnellsten wachsende regionale Markt und soll bei einer CAGR von etwa 12,2 % von 922,1 Millionen USD im Jahr 2025 auf 2,83 Milliarden USD im Jahr 2035 wachsen. Für China wird ein Anstieg von 343,2 Millionen USD auf 1 Milliarde USD prognostiziert, während für Japan ein Anstieg von 185,3 Millionen USD auf 521,3 Millionen USD erwartet wird. Für Südkorea wird ein Anstieg von 96,6 Millionen USD auf 323,0 Millionen USD prognostiziert, für Australien von 50,6 Millionen USD auf 136,0 Millionen USD.
Indien ist das am schnellsten wachsende Land im Asien-Pazifik-Raum und wird voraussichtlich von 185,8 Millionen USD im Jahr 2025 auf 688,4 Millionen USD im Jahr 2035 wachsen, bei einer jährlichen Wachstumsrate (CAGR) von etwa 14,3 %. Das Wachstumsprofil spiegelt die gleichzeitige Nachfrage nach weltraumgestützten Verteidigungsfähigkeiten und einem expandierenden kommerziellen Ökosystem wider. Während nationale Programme Satelliten, Bodeninfrastruktur und kommerzielle Partnerschaften ausbauen, dürfte sich die Sicherheitsbeschaffung vom Schutz einzelner Anlagen auf die Steuerung vernetzter operativer Netzwerke ausweiten.
Lateinamerika
Für Lateinamerika wird ein Wachstum von 279,1 Millionen USD im Jahr 2025 auf 613,4 Millionen USD im Jahr 2035 prognostiziert, bei einer jährlichen Wachstumsrate (CAGR) von etwa 8,5 %. Brasilien bleibt der größte Markt und wächst von 128,8 Millionen USD auf 261,1 Millionen USD. Für Mexiko wird ein Anstieg von 90,9 Millionen USD auf 223,8 Millionen USD prognostiziert, bei einer jährlichen Wachstumsrate (CAGR) von etwa 9,7 %, während Argentinien voraussichtlich von 41,0 Millionen USD auf 93,6 Millionen USD wachsen wird. Die Nachfrage konzentriert sich auf die Sicherung nationaler Satellitenprogramme, der Kommunikationsinfrastruktur und der terrestrischen Systeme, die weltraumgestützte Dienste mit staatlichen und kommerziellen Nutzern verbinden.
Nahost und Afrika
Für den Nahen Osten und Afrika wird ein Anstieg von 236,0 Millionen USD im Jahr 2025 auf 675,1 Millionen USD bis 2035 prognostiziert, bei einer jährlichen Wachstumsrate (CAGR) von etwa 11,4 %. Für Saudi-Arabien wird ein Wachstum von 72,4 Millionen USD auf 215,5 Millionen USD prognostiziert, während die Vereinigten Arabischen Emirate (VAE) voraussichtlich von 68,1 Millionen USD auf 216,1 Millionen USD wachsen werden, bei einer jährlichen Wachstumsrate (CAGR) von etwa 12,5 %, der höchsten Rate in der Region. Für Südafrika wird ein Wachstum von 39,2 Millionen USD auf 102,9 Millionen USD prognostiziert. Für die GCC-Länder wird insgesamt ein Anstieg von 151,9 Millionen USD auf 393,5 Millionen USD prognostiziert. Das regionale Wachstum wird durch staatliche Ambitionen im Raumfahrtsektor, Investitionen in Satellitenkommunikation und einen verstärkten Fokus auf die Aufrechterhaltung der Dienstkontinuität angesichts regionaler Sicherheitsrisiken unterstützt.
Einschätzung der GMI-Analysten
Aus unserer Sicht spiegeln die regionalen Entwicklungen Unterschiede bei der Beschaffungskapazität, der regulatorischen Reife und dem Tempo wider, mit dem Regierungen staatliche und kommerzielle Weltrauminfrastrukturen kombinieren. Nordamerika verfügt weiterhin über die größte Umsatzbasis, da Cybersicherheit zunehmend in verteidigungsbezogene und staatlich verbundene Raumfahrtprogramme integriert wird, in denen Anforderungen an die Missionssicherheit und vertragliche Vorgaben die Ausgaben über lange Beschaffungszyklen hinweg stützen. Die Vereinigten Staaten profitieren zudem von einem institutionellen Ökosystem, das Leitlinien der CISA, NIST-Rahmenwerke und die staatliche Beschaffung im Raumfahrtsektor miteinander verknüpft.
Die höhere Wachstumsrate im Asien-Pazifik-Raum wird durch die Expansion von einer niedrigeren installierten Basis sowie durch die gleichzeitige Entwicklung nationaler Raumfahrtprogramme und kommerzieller Kapazitäten angetrieben. Das prognostizierte Wachstum Indiens sticht hervor, da die Sicherheitsnachfrage parallel zur Modernisierung der Verteidigung und zur Beteiligung des Privatsektors skalieren kann. Auch der Nahe Osten und Afrika wachsen schneller als der globale Durchschnitt, doch die Marktchancen konzentrieren sich auf weniger nationale Programme und hängen daher stärker vom Projektzeitpunkt, den Prioritäten staatlicher Investitionen und der sicheren Bereitstellung von Bodennetzwerken ab.
[8].- März 2025: BAE Systems sicherte sich Arbeiten im Zusammenhang mit dem Bodenstationsprogramm FORGE für Befehls- und Kontrollfähigkeiten von Raketenwarnsatelliten.
- Oktober 2025: Thales Alenia Space und die Europäische Weltraumorganisation unterzeichneten den SAGA-Missionsvertrag zur Weiterentwicklung eines staatlich ausgerichteten Satellitendienstes zur Quantenschlüsselverteilung.
- März 2026: Die NSA, das Australische Cybersicherheitszentrum und Partnerbehörden veröffentlichten gemeinsame Leitlinien zur Cybersicherheit für Satellitenkommunikationssysteme in einer niedrigen Erdumlaufbahn.
Marktforschungsbericht zum Markt für Cybersicherheit im Weltraum.webp
Lockheed Martin ist mit einem Marktanteil von 12,2 % der führende identifizierte Marktteilnehmer. Das Portfolio von Weltraumsystemen und die Rolle des Unternehmens bei verteidigungsorientierten Satellitenprogrammen machen Cybersicherheit zu einer integrierten Anforderung für Raumfahrzeuge, Bodensysteme und Missionsoperationen.
Northrop Grumman hält einen Marktanteil von 9,6 % und ist in weltraumbezogenen Programmen der nationalen Sicherheit positioniert, bei denen sichere Datenverarbeitung, resiliente Kommunikation und die Missionsintegration zentrale Kundenanforderungen darstellen.
Thales Group hält einen Marktanteil von 7,2 % und vereint Kompetenzen in den Bereichen Cybersicherheit, Navigation und Satelliten. Die Arbeiten des Unternehmens zur Cybersicherheit der zweiten Galileo-Generation und die Initiative zur Quantenschlüsselverteilung SAGA zeigen seine Beteiligung sowohl am aktuellen Netzwerkschutz als auch an der kryptografischen Resilienz mit längerem Zeithorizont.
Leonardo S.p.A. ist in den Bereichen Cybersicherheitsbetrieb, Verteidigungsintegration und europäische Weltraumaktivitäten tätig, einschließlich der Beteiligung an sicherheitsbezogenen Arbeiten im Zusammenhang mit Galileo und Initiativen zum Schutz von Weltraumressourcen.
Booz Allen Hamilton bietet Beratung zur Cybersicherheit im Weltraum, Missionssicherheit und Unterstützung bei der Bedrohungsaufklärung für Kunden aus den Bereichen US-Verteidigung und Nachrichtendienste.
General Dynamics liefert sichere Kommunikation, verschlüsselte Terminals und Fähigkeiten zur Integration von Befehls- und Kontrollsystemen für militärische Weltraumprogramme sowie Weltraumprogramme verbündeter Staaten.
Aktuelle Branchenentwicklungen
Benötigen Sie einen bestimmten Abschnitt dieses Berichts?
Erwerben Sie eine regionale Analyse, eine Analyse auf Länderebene, Unternehmensprofile oder andere Einblicke auf Segmentebene separat
entsprechend Ihrem Forschungsbedarf.
Häufig gestellte Fragen (FAQs):
Forschungsmethodik, Datenquellen und Validierungsprozess
Dieser Bericht basiert auf einem strukturierten Forschungsprozess, der auf direkten Branchengesprächen, proprietärer Modellierung und rigoroser Kreuzvalidierung aufbaut – und nicht nur auf Schreibtischrecherche.
Unser 6-stufiger Forschungsprozess
1. Forschungsdesign und Analystenüberwachung
Bei GMI basiert unsere Forschungsmethodik auf menschlicher Expertise, strenger Validierung und vollständiger Transparenz. Jeder Einblick, jede Trendanalyse und jede Prognose in unseren Berichten wird von erfahrenen Analysten entwickelt, die die Nuancen Ihres Marktes verstehen.
Unser Ansatz integriert umfangreiche Primärforschung durch direktes Engagement mit Branchenteilnehmern und Experten, ergänzt durch umfassende Sekundärforschung aus verifizierten globalen Quellen. Wir wenden quantifizierte Wirkungsanalysen an, um zuverlässige Prognosen zu liefern, während wir vollständige Rückverfolgbarkeit von den ursprünglichen Datenquellen bis zu den endgültigen Erkenntnissen aufrechterhalten.
2. Primärforschung
Die Primärforschung bildet das Rückgrat unserer Methodik und trägt nahezu 80% zu den Gesamterkenntnissen bei. Sie umfasst direktes Engagement mit Branchenteilnehmern, um Genauigkeit und Tiefe in der Analyse zu gewährleisten. Unser strukturiertes Interviewprogramm deckt regionale und globale Märkte ab, mit Beiträgen von Führungskräften, Direktoren und Fachexperten. Diese Interaktionen bieten strategische, operative und technische Perspektiven und ermöglichen umfassende Einblicke und zuverlässige Marktprognosen.
3. Data Mining und Marktanalyse
Data Mining ist ein wesentlicher Teil unseres Forschungsprozesses und trägt etwa 20% zur Gesamtmethodik bei. Es umfasst die Analyse der Marktstruktur, die Identifizierung von Branchentrends und die Bewertung makroökonomischer Faktoren durch Umsatzanteilsanalyse der wichtigsten Akteure. Relevante Daten werden aus kostenpflichtigen und kostenlosen Quellen gesammelt, um eine zuverlässige Datenbank aufzubauen. Diese Informationen werden dann integriert, um die Primärforschung und Marktdimensionierung zu unterstützen, mit Validierung durch wichtige Stakeholder wie Distributoren, Hersteller und Verbände.
4. Marktgrößenbestimmung
Unsere Marktgrößenbestimmung basiert auf einem Bottom-up-Ansatz, beginnend mit Unternehmenserlösdaten, die direkt durch Primärinterviews erhoben werden, ergänzt durch Produktionsvolumendaten von Herstellern und Installations- oder Einsatzstatistiken. Diese Eingaben werden über regionale Märkte hinweg zusammengefügt, um zu einer globalen Schätzung zu gelangen, die in der tatsächlichen Branchenaktivität verankert bleibt.
5. Prognosemodell und Schlüsselannahmen
Jede Prognose enthält eine explizite Dokumentation von:
✓ Wichtigste Wachstumstreiber und ihr angenommener Einfluss
✓ Hemmende Faktoren und Minderungsszenarien
✓ Regulatorische Annahmen und das Risiko von Politikwechseln
✓ Parameter der Technologieadoptionskurve
✓ Makroökonomische Annahmen (BIP-Wachstum, Inflation, Währung)
✓ Wettbewerbsdynamik und Erwartungen beim Markteintritt/-austritt
6. Validierung und Qualitätssicherung
In den letzten Phasen erfolgt eine manuelle Validierung durch Fachexperten, die gefilterte Daten überprüfen, um Nuancen und kontextuelle Fehler zu identifizieren, die automatisierte Systeme möglicherweise übersehen. Diese Expertenprüfung fügt eine kritische Ebene der Qualitätssicherung hinzu und stellt sicher, dass die Daten den Forschungszielen und domainenspezifischen Standards entsprechen.
Unser dreistufiger Validierungsprozess gewährleistet maximale Datenzuverlässigkeit:
✓ Statistische Validierung
✓ Expertenvalidierung
✓ Marktrealitätscheck
Vertrauen & Glaubwürdigkeit
Verifizierte Datenquellen
Fachpublikationen
Fachzeitschriften, Handelspublikationen und spezialisierte Medien
Branchendatenbanken
Eigenentwickelte und Drittanbieter-Marktdatenbanken
Regulatorische Einreichungen
Staatliche Beschaffungsunterlagen und Richtliniendokumente
Akademische Forschung
Universitätsstudien und Berichte spezialisierter Institutionen
Unternehmensberichte
Jahresberichte, Investorenpräsentationen und Einreichungen
Experteninterviews
C-Suite, Beschaffungsleiter und technische Spezialisten
GMI-Archiv
Über 13.000 veröffentlichte Studien in mehr als 20 Branchensegmenten
Handelsdaten
Import-/Exportvolumina, HS-Codes und Zollunterlagen
Untersuchte und bewertete Parameter
Jeder Datenpunkt in diesem Bericht wird durch Primärinterviews, echtes Bottom-up-Modelling und strenge Querprüfungen validiert. Mehr über unseren Forschungsprozess erfahren →